





Theo TomsHardware, Asus đã phát hành bản vá cho hai lỗ hổng bảo mật được đánh giá ở mức nghiêm trọng, ảnh hưởng đến một số phiên bản phần mềm điều khiển định tuyến Wi-Fi (router) của hãng. Trong đó, lỗ hổng CVE-2026-14157 đạt 9,4/10 điểm theo thang đánh giá CVSS, còn CVE-2026-13313 đạt 8,9/10 điểm.
Lỗ hổng nghiêm trọng hơn liên quan đến tính năng VPN tích hợp trên router Asus. Tính năng này cho phép người dùng thiết lập kết nối VPN trực tiếp trên bộ định tuyến thay vì cài đặt riêng trên từng máy tính, điện thoại hoặc thiết bị kết nối mạng.
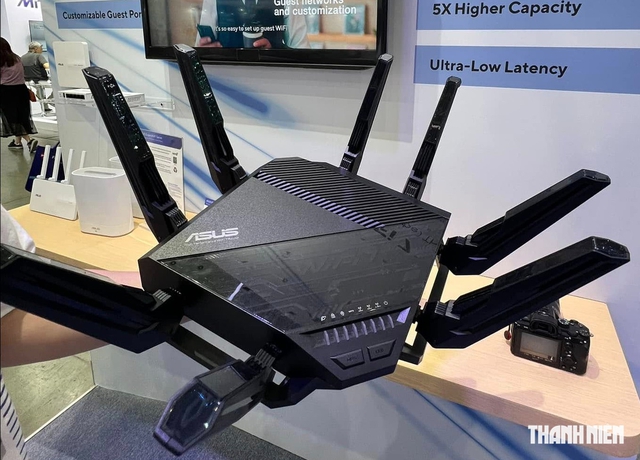
Người dùng router Asus được khuyến cáo cập nhật firmware để khắc phục hai lỗ hổng bảo mật nghiêm trọng
ẢNH: KHẢI MINH
Để thiết lập, người dùng có thể nhập tệp cấu hình do nhà cung cấp dịch vụ VPN cung cấp vào router. Tuy nhiên, một tệp được tạo với nội dung đặc biệt có thể khiến thiết bị xử lý sai dữ liệu bên trong, từ đó dẫn đến việc chạy những lệnh ngoài ý muốn trên router.
Kẻ tấn công đã có quyền đăng nhập vào giao diện quản trị router có thể lợi dụng điểm yếu này. Một tình huống khác là người dùng tự nhập tệp cấu hình VPN độc hại mà không biết. Vì vậy, Asus khuyến cáo chỉ sử dụng các tệp cấu hình VPN đến từ nguồn đáng tin cậy.
Lỗ hổng này không đồng nghĩa việc sử dụng các ứng dụng VPN thông thường trên máy tính hoặc điện thoại sẽ khiến router Asus gặp nguy hiểm. Vấn đề nằm ở tính năng nhập tệp cấu hình VPN trực tiếp vào bộ định tuyến và ảnh hưởng đến dòng firmware 3.0.0.6_102.
Đây cũng không phải lần đầu chức năng nhập cấu hình VPN trên router Asus xuất hiện vấn đề bảo mật. Năm 2024, một lỗ hổng khác từng được phát hiện tại cùng điểm nhập tệp trên giao diện quản trị của thiết bị.
Lỗ hổng thứ hai có thể bị khai thác khi kẻ tấn công đã đăng nhập được vào router. Điểm yếu này cho phép kích hoạt Telnet, tính năng dùng để truy cập và điều khiển thiết bị từ xa. Từ đó, kẻ tấn công có khả năng giành quyền quản trị cao nhất, can thiệp sâu vào hoạt động của router và có thể gây ảnh hưởng đến những thiết bị đang sử dụng cùng mạng.
Lỗ hổng thứ hai ảnh hưởng đến các dòng firmware 3.0.0.6_102, 3.0.0.4_386 và 3.0.0.4_388. Asus đã cung cấp firmware khắc phục cho các thiết bị còn được hỗ trợ và khuyến cáo người dùng cài đặt phiên bản mới.
Ngoài cập nhật firmware, Asus khuyên người dùng đặt mật khẩu quản trị riêng biệt, mạnh và dài ít nhất 10 ký tự, kết hợp chữ hoa, số và ký hiệu. Người dùng cũng cần tránh chạy tập lệnh, công cụ hoặc câu lệnh đến từ những nguồn không đáng tin cậy trên các thiết bị trong mạng nội bộ.

Bình luận (0)