







Theo báo cáo từ công ty an ninh mạng Gen Digital, đơn vị đứng sau hai chương trình bảo mật Norton và Avast, kẻ xấu đang mua quảng cáo trên Google để đưa các trang cài đặt Claude giả mạo lên vị trí đầu kết quả tìm kiếm. Điểm đặc biệt nguy hiểm là các trang này được lưu trữ trực tiếp trên chính tên miền thật claude.ai của Anthropic thông qua hai tính năng Artifacts và chia sẻ đoạn chat, khiến người dùng không thể phát hiện bất thường qua địa chỉ trang web.
Thủ đoạn lừa nạn nhân tải ứng dụng AI Claude tự thực thi lệnh mã độc
Việc hiển thị tên miền chính chủ giúp trang lừa đảo tạo được độ tin cậy rất cao, dù giao diện Artifacts có gắn biểu ngữ mỏng thông báo nội dung do người dùng tự tạo và chưa được xác minh. Hình thức này từng xuất hiện qua quảng cáo Bing hồi tháng 7 hoặc mô hình ChatGPT giả mạo vào đầu tháng 10, trong khi Anthropic chưa lên tiếng bình luận sau khi từng phải chủ động đăng xuất các phiên tài khoản bị chiếm đoạt vào tháng 8.
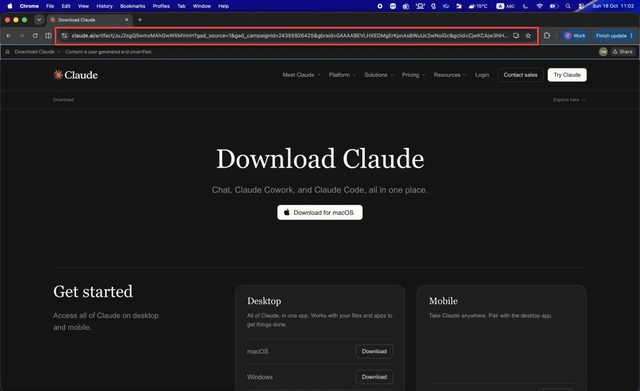
Trang tải Claude giả mạo với giao diện và tên miền nhìn rất 'chính chủ'
ẢNH: CHỤP MÀN HÌNH GEN BLOGS
Trên máy Mac, trang web yêu cầu người dùng dán dòng lệnh vào Terminal để cài đặt mã độc Atomic Stealer (AMOS) nhằm thu thập mật khẩu, dữ liệu Keychain, tệp tin và trích xuất cụm từ khôi phục của ví Ledger Live hoặc Trezor Suite.
Còn trên hệ điều hành Windows, trang hướng dẫn nạn nhân nhấn tổ hợp phím Windows + R để chạy lệnh PowerShell tải về trojan truy cập từ xa theo kỹ thuật 'ClickFix', dễ dàng vượt qua các cơ chế phòng vệ có sẵn.
Ứng dụng Claude chính thức cho Mac và Windows hiện chỉ được phân phối dưới dạng bộ cài đặt tiêu chuẩn tại đường dẫn claude.com/download. Ngoại trừ công cụ dòng lệnh Claude Code dành cho lập trình viên cần làm theo hướng dẫn chính hãng, bất kỳ tài liệu nào yêu cầu chạy mã qua Terminal hay PowerShell để cài ứng dụng máy tính đều là giả mạo.
Chuyên gia khuyến nghị người dùng nên chủ động tự nhập địa chỉ hoặc dùng dấu trang thay vì nhấp vào các liên kết quảng cáo tìm kiếm. Những ai đã lỡ thực thi dòng lệnh cần nhanh chóng đổi mật khẩu email và ngân hàng từ một thiết bị sạch khác, đăng xuất mọi phiên hoạt động, kích hoạt xác thực hai yếu tố và chuyển toàn bộ tiền mã hóa sang ví mới với cụm từ khôi phục hoàn toàn mới.
Bình luận (0)