







Ngày 27.10 tại Hà Nội, Cục An ninh mạng (Bộ Công an) phối hợp cùng Hiệp hội An ninh mạng quốc gia tổ chức chương trình Diễn tập An ninh mạng quốc gia năm 2026. Hoạt động có sự tham gia của 10 đội thi, quy tụ cán bộ, chiến sĩ và chuyên viên thuộc lực lượng an ninh mạng công an các địa phương cùng nhiều đơn vị chuyên trách của bộ, ngành.
Khác với chương trình diễn tập thuần túy phân tích sau sự cố, kịch bản năm nay đặt đội thi vào tình thế vừa trực tiếp phòng thủ trước những đợt tấn công dồn dập đang diễn ra, vừa phải thu thập chứng cứ điện tử và điều tra hành vi của đối tượng. Thách thức lớn của bài toán thực tế là các đội phải cân đối giữa việc xử lý triệt để lỗ hổng với việc duy trì tính liên tục của hệ thống, bởi việc ngắt một dịch vụ để ngăn chặn nguy cơ cũng có thể làm gián đoạn toàn bộ hoạt động vận hành.
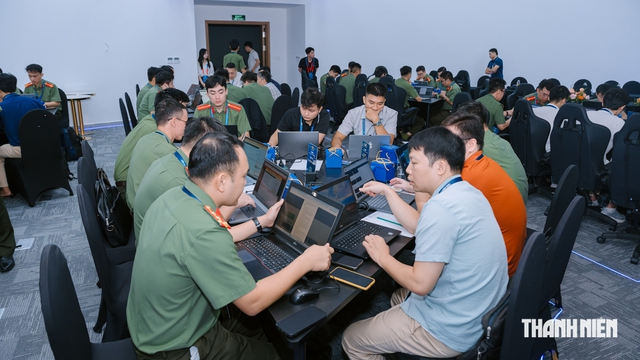
Các đội an ninh mạng vừa điều tra vừa trực tiếp phòng thủ trước các đợt tấn công đang diễn ra
Ảnh: Anh Quân
Kịch bản diễn tập được thiết kế xuyên suốt qua ba giai đoạn tấn công tương ứng với các phân vùng hạ tầng của một tổ chức tài chính giả định.
Giai đoạn 1 (Xâm nhập ban đầu): Tin tặc khai thác lỗ hổng từ máy chủ quản lý học tập (LMS) đặt tại vùng mạng DMZ, phát tán tài liệu đính kèm liên kết độc hại để chiếm quyền kiểm soát máy trạm. Kẻ tấn công sau đó tận dụng các tài khoản dùng chung mật khẩu và tình trạng cấp quyền quản trị vượt mức để mở rộng phạm vi xâm nhập sâu vào hệ thống nội bộ.
Giai đoạn 2 (Leo thang hạ tầng đám mây), đối tượng tiếp tục khai thác điểm yếu trong khâu quản lý thông tin xác thực nhằm triển khai mã độc lên cụm máy chủ Kubernetes, thiết lập đường truyền tới máy chủ điều khiển từ xa, từ đó tìm kiếm và trích xuất các dữ liệu nhạy cảm liên quan đến tài sản số.
Giai đoạn 3 (Chiếm đoạt tài sản số), lúc này cuộc tấn công hướng thẳng vào hạ tầng chuỗi khối (blockchain) và hợp đồng thông minh. Kẻ tấn công khai thác sơ hở trong quy tắc hợp đồng, cơ chế kiểm soát truy cập và hệ thống đa chữ ký để rút tài sản, rồi luân chuyển qua nhiều lớp ví trung gian nhằm che giấu dấu vết dòng tiền.
Thông tin về kết quả chuyên môn, Thượng tá Nguyễn Trung Hiếu, Phó giám đốc Trung tâm An ninh mạng quốc gia (Cục An ninh mạng), cho biết ban tổ chức đã đưa ra tổng cộng 43 thử thách. Khép lại thời gian diễn tập kéo dài từ 7 giờ 30 đến 16 giờ 31, các đội đã giải quyết được 39 thử thách. Ban tổ chức đánh giá cao nỗ lực phối hợp giữa các thành viên, đặc biệt khi phần lớn nhân sự đến từ những đơn vị khác nhau và lần đầu làm việc chung trong một tình huống thực chiến.
Đại tá Nguyễn Hồng Quân, Phó cục trưởng Cục An ninh mạng cho biết đây là lần đầu tiên lực lượng chuyên trách của công an địa phương cùng lực lượng bảo đảm an ninh mạng của các bộ, ngành cùng tham gia phối hợp xử lý một tình huống sự cố chung trên hệ thống mô phỏng. Thông qua diễn tập, chuỗi sai sót điển hình như thói quen dùng chung mật khẩu, phân quyền quản trị lỏng lẻo hay lộ lọt thông tin xác thực đám mây đã được nhận diện rõ nét, giúp các đơn vị rút ra kinh nghiệm thực tế để bảo vệ các hệ thống thông tin trọng yếu.
Bình luận (0)