





Từ siêu thị đến bệnh viện
AFP ngày 12.10 đưa tin một cuộc tấn công mạng vào hệ thống làm lạnh khiến nhiệt độ tủ bảo quản thực phẩm tại hàng trăm siêu thị Pháp tăng bất thường, buộc các cửa hàng tiêu hủy hàng hóa. Sự cố xảy ra từ tối 11.10, ảnh hưởng ít nhất 300 cửa hàng Intermarche và Netto, hơn 100 cửa hàng Cooperative U cùng một số cửa hàng E.Leclerc. Tổng giám đốc Cooperative U Dominique Schelcher mô tả việc nhắm vào thiết bị bảo quản thực phẩm là "chưa từng có tiền lệ". Cơ quan công tố Paris đã mở điều tra.
Vụ việc cho thấy hậu quả của tấn công mạng ngày càng hiện hữu trong thường ngày. Theo Reuters, hồi tháng 6.2025, nhà phân phối thực phẩm UNFI tại Mỹ phải ngắt một số hệ thống sau khi phát hiện truy cập trái phép. Sự cố làm gián đoạn việc xử lý đơn hàng, kho vận và giao hàng trong mạng lưới hơn 50 trung tâm phân phối, vốn phục vụ hơn 30.000 cửa hàng bán lẻ và siêu thị.
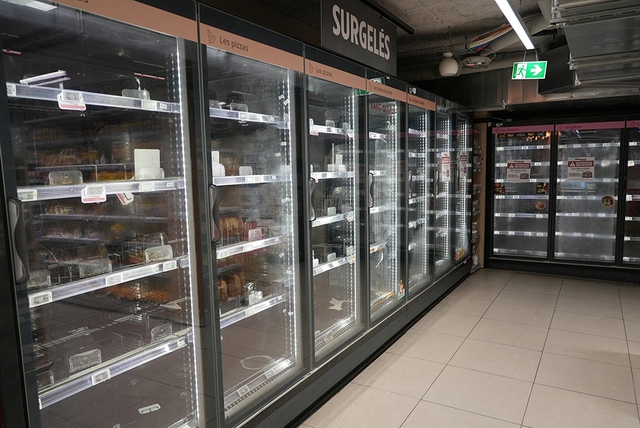
Các tủ đông trống rỗng tại siêu thị Intermarche ở Paris (Pháp) vào ngày 13.10 do bị tấn công mạng
Ảnh: Reuters
Trong lĩnh vực hàng không, vụ tấn công bằng mã độc tống tiền nhằm vào nhà cung cấp hệ thống làm thủ tục Collins Aerospace hồi tháng 9.2025 khiến nhiều chuyến bay tại các sân bay Heathrow, Brussels và Berlin bị chậm hoặc hủy, ảnh hưởng hàng nghìn hành khách. Với y tế, vụ tấn công nhà cung cấp xét nghiệm Synnovis hồi tháng 6.2024 gây xáo trộn hoạt động khám chữa bệnh tại London. Theo Cơ quan Y tế quốc gia Anh (NHS), 10.152 lịch khám ngoại trú và 1.710 thủ thuật theo kế hoạch phải hoãn.
Ngay cả khi dịch vụ vẫn hoạt động, người dùng cũng có thể đối mặt rủi ro từ dữ liệu bị đánh cắp, theo tờ Nikkei Asia. Tại Nhật Bản, đầu tháng 10, khoảng 1,6 triệu hồ sơ của dịch vụ cho thuê xe Times Car bị lộ, trong đó có giấy tờ tùy thân như bằng lái xe. Những thông tin này có thể bị lợi dụng để mạo danh hoặc đăng ký thẻ tín dụng.
Lỗ hổng phòng vệ
Nguy cơ gia tăng khi ngày càng nhiều thiết bị được kết nối nhưng biện pháp bảo vệ chưa theo kịp. Ngày 12.10, AFP dẫn lời ông Antoine Hautin, thuộc Công ty tư vấn an ninh mạng Almond (Pháp), cho biết các thiết bị công nghiệp như hệ thống làm lạnh, vốn từng tách biệt với internet, nay được kết nối qua cảm biến hoặc công cụ giám sát từ xa. Điều này mở thêm đường tiếp cận cho kẻ tấn công nếu thiết bị không được bảo vệ tương ứng.
Trong vụ việc tại Pháp ngày 11.10, nhà sản xuất Danfoss cho biết thiết bị bị ảnh hưởng sử dụng phần mềm lỗi thời hoặc thuộc dòng cũ không còn được cập nhật bảo mật. Vụ việc đặt ra vấn đề bảo đảm an toàn cho cả những thiết bị đang vận hành lâu năm, nhất là khi chúng được kết nối vào hệ thống số.
Ngoài ra, trí tuệ nhân tạo (AI) tiếp tục tạo thêm sức ép lên công tác phòng vệ. Tờ The Japan Times dẫn lời nhà sáng lập Công ty an ninh mạng Reflare (Nhật Bản) Paul Ziegler nhận định AI giúp giảm nhu cầu nhân lực cho các cuộc tấn công, vượt qua rào cản ngôn ngữ và mở rộng phạm vi lừa đảo.
Trước những nguy cơ trên, ông Akio Yamaguchi, Chủ tịch Hiệp hội các nhà điều hành doanh nghiệp Nhật Bản, khuyến nghị ưu tiên bảo vệ những hệ thống có thể gây hậu quả nghiêm trọng nhất nếu bị xâm phạm, đồng thời cập nhật bản vá lỗi và áp dụng xác thực đa yếu tố. Ở phạm vi rộng hơn, Bộ trưởng Phát triển kỹ thuật số và Thông tin Singapore Josephine Teo ngày 13.10 đã kêu gọi xây dựng tiêu chuẩn bảo vệ chung, chia sẻ thông tin về các mối đe dọa, báo cáo sự cố và kiểm thử công nghệ trước khi triển khai, đặc biệt với AI. Cùng với phòng ngừa, doanh nghiệp cần chuẩn bị và kiểm thử phương án vận hành thay thế. Khả năng duy trì dịch vụ khi hệ thống gặp sự cố là yếu tố quyết định để hạn chế tác động đến đời sống, theo báo The Straits Times.
Bình luận (0)