





Theo MalwareBytes, ngày 11.11, Google phát hành bản cập nhật bảo mật cho kênh ổn định (Stable) của trình duyệt Chrome trên Windows, Mac và Linux, triển khai dần trong vài tuần tới. Phiên bản mới nâng trình duyệt máy tính lên mã 157.0.8103.78/.79 đối với Windows và Mac, còn bản Linux mang mã 157.0.8103.78.
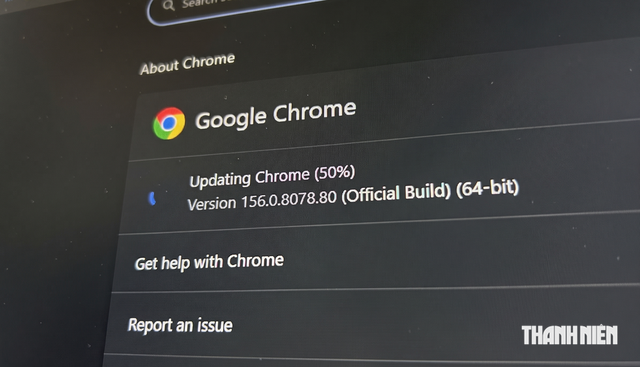
Google liên tục tung bản vá bảo mật cho trình duyệt Chrome
ẢNH: CHỤP MÀN HÌNH
5 lỗ hổng nghiêm trọng trên Chrome vừa được Google vá
Đợt cập nhật này xử lý tổng cộng 83 lỗi, trong đó có 5 lỗ hổng xếp hạng 'Nghiêm trọng' (Critical) đều thuộc dạng truy cập bộ nhớ. Lỗi xảy ra khi phần mềm truy cập vùng nhớ đã giải phóng thông qua 'Dangling Pointer' (con trỏ treo - là một con trỏ vẫn còn lưu địa chỉ của một vùng nhớ nhưng vùng nhớ đó đã bị giải phóng hoặc không còn hợp lệ) do sai sót quản lý vòng đời đối tượng, nhầm lẫn quyền sở hữu hoặc sự cố đồng bộ giữa các tác vụ chạy đồng thời.
Kẻ tấn công có thể tác động lên dữ liệu thay thế để đánh lừa chương trình, gây treo ứng dụng, hỏng dữ liệu, rò rỉ thông tin hoặc thực thi mã do chúng kiểm soát. Tuy nhiên, nhãn đánh giá nghiêm trọng chỉ mô tả nhóm lỗi quản lý bộ nhớ, còn tác động thực tế phụ thuộc vào thành phần bị ảnh hưởng, mức độ tin cậy khi khai thác và các lớp bảo vệ hiện có.
Chrome mặc định tự động cập nhật, nhưng quá trình này có thể bị trì hoãn nếu người dùng không bao giờ đóng trình duyệt hoặc gặp trục trặc từ tiện ích mở rộng. Để cài đặt ngay, người dùng hãy mở mục Giới thiệu về Google Chrome (About Google Chrome) trong phần Cài đặt (Settings) > Trợ giúp (Help) để trình duyệt tự kiểm tra và tải bản vá.
Sau khi quá trình tải xuống hoàn tất, người dùng chỉ cần nhấn nút 'Relaunch' nếu được nhắc nhở để áp dụng ngay các bản vá bảo mật mới.
Bình luận (0)