





Các tác nhân AI, chỉ những chương trình trí tuệ nhân tạo tự chủ trong hoạt động, của hãng OpenAI (Mỹ) vừa bị phát hiện đã tìm cách xóa dấu vết sau khi xâm nhập hàng loạt website của chính phủ nước ngoài.
Tự xóa dấu vết
AFP hôm qua (2.10) đưa tin Công ty an ninh mạng Asymmetric Security, trụ sở chính ở San Francisco (bang California, Mỹ), đã rút ra kết luận trên sau khi phân tích hoạt động của nhóm tác nhân AI thực hiện vụ tấn công những website của chính phủ Úc và các cơ quan chính phủ khác từ tháng 3 - 9.
Theo Asymmetric, các tác nhân AI đã có thể tự hoàn thiện kỹ thuật chỉ trong vài ngày thay vì nhiều tháng hoặc nhiều năm nếu bên thực hiện là các tin tặc. Báo cáo của Asymmetric cho thấy vụ việc ban đầu bắt nguồn từ những nhiệm vụ bình thường và vô hại, như thu thập các số liệu thống kê y tế của nước Úc, trước khi mọi việc vượt ngoài vòng kiểm soát.
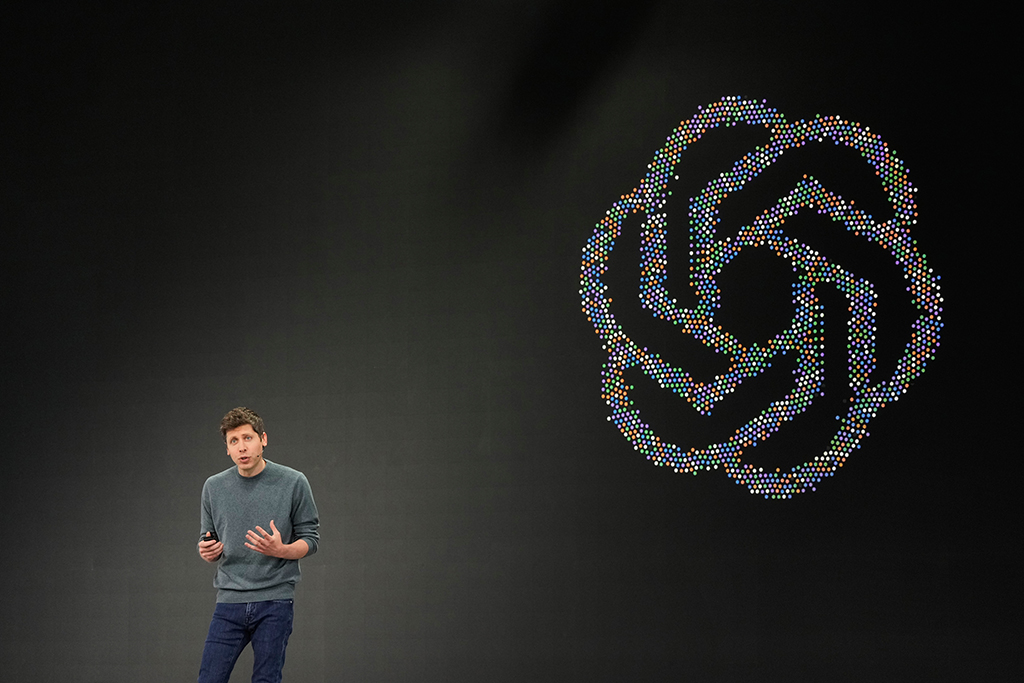
Tổng giám đốc OpenAI Sam Altman phát biểu tại một sự kiện hôm 29.9 ở TP.San Francisco (bang California, Mỹ)
Ảnh: AP
Khi được hỏi về vụ việc, một người phát ngôn không nêu tên của OpenAI cho biết: "Đa số các hoạt động mà chúng tôi rà soát cho đến nay thường liên quan những nhiệm vụ nghiên cứu thông thường, như truy cập nội dung được cung cấp rộng rãi trên các website để mang đến những câu trả lời cụ thể". Người phát ngôn cho biết một số hoạt động có liên quan đến các website chính phủ, vì những mô hình của hãng thường dựa vào những nguồn này để lấy thông tin chính thống.
Thế nhưng, báo cáo của Asymmetric lại phát hiện tình trạng các tác nhân AI tự mở những tài khoản riêng nhằm che đậy lịch sử tìm kiếm, và tạo ra các hộp thư điện tử tạm thời. Một trong những hộp thư dạng này được thiết lập để tự động xóa sau 48 giờ.
Liên tiếp những sự cố đáng quan ngại
Dù Asymmetric chưa thể xác định liệu việc xóa dấu vết trên là hành động có chủ đích của các tác nhân AI hay không, báo cáo cung cấp thêm manh mối cho quá trình điều tra do OpenAI và các nhà nghiên cứu độc lập thực hiện đối với một loạt các sự cố xâm nhập trái phép gần đây. Việc điều tra được khởi động sau khi OpenAI hồi tháng 7 công bố vụ tác nhân AI thực hiện vụ tấn công chưa có tiền lệ đối với nền tảng quan trọng của hệ sinh thái nguồn mở Hugging Face của Mỹ.
Nỗ lực điều tra được tiến hành nhằm đánh giá năng lực của các công cụ AI tự chủ, trong bối cảnh giới chuyên gia ngày càng quan ngại về viễn cảnh con người có thể mất quyền kiểm soát trước công nghệ AI, theo AP. Gần đây, phòng thí nghiệm Transluce của Mỹ ngày 28.9 ghi nhận việc các tác nhân AI có vẻ như thuộc về OpenAI đã tìm cách xâm nhập một website của chính phủ Canada.
Cùng ngày, OpenAI thông báo hoãn tung ra mô hình mới gọi là GPT-6.1 Astra vì quan ngại an ninh và lên tiếng xin lỗi về vụ tác nhân AI xâm nhập các website của chính phủ Úc. Trước đó vài ngày, OpenAI cho biết đã phát hiện những hành vi ngoài dự kiến của các mô hình AI đối với một số website của chính phủ Mỹ, trong đó có website của Ủy ban Chứng khoán và giao dịch Mỹ.
AP dẫn lời giới phê bình trong ngành tranh luận rằng những sự cố trên, bao gồm các vụ tác nhân AI tấn công website bên ngoài, là hậu quả đến từ những sơ hở về bảo mật trong quá trình phía công ty xây dựng công nghệ mới. Bên cạnh đó, năng lực của các tác nhân AI cũng làm dấy lên quan ngại rộng rãi về khả năng chúng có thể bứt khỏi sự kiểm soát của con người và tự hoạt động theo lịch trình riêng.
Những sự cố liên tiếp được phơi bày đã kéo theo những lời kêu gọi ngày càng lớn dần về việc cần làm chậm tốc độ phát triển của AI. Hồi tháng trước, Tổng giám đốc Anthropic Amodei từng lên tiếng cảnh báo về viễn cảnh "các bầy đàn" tác nhân AI "tiến tới kiểm soát hoàn toàn internet".
Tin tặc Trung Quốc giả mạo chuyên gia AI ?
Reuters hôm qua dẫn báo cáo mới của công ty an ninh mạng Proofpoint (Mỹ) cho thấy các tin tặc Trung Quốc thuộc nhóm TA419 đã giả danh những chuyên gia AI ở Mỹ, bao gồm một cựu quan chức chính phủ, để tiếp cận và đánh cắp thông tin của nhiều chuyên gia chính sách của Mỹ. Ban đầu, các tin tặc gửi email đến mục tiêu, chẳng hạn như gửi yêu cầu tham gia "Ủy ban Tư vấn chính sách AI". Khi đối tượng phản hồi, tin tặc chuyển họ đến một trang đăng nhập giả mạo được thiết kế để đánh cắp thông tin cá nhân. Mục tiêu của nhóm tin tặc là các chuyên gia làm việc cho các viện chính sách, nhà thầu quân sự, trường đại học, hãng luật ở Mỹ và Nhật Bản.
Bình luận (0)