





Ngày 4.11, Ngân hàng Credit Mutuel Arkea tại Pháp thông báo đã bị tấn công mạng, trong đó tin tặc truy cập tài khoản của ngân hàng để chuyển tiền sang các ngân hàng khác. Số tiền bị lấy cắp sau đó được chuyển thành tiền mã hóa trên một số sàn giao dịch.
Theo AFP, Credit Mutuel Arkea thông báo đã ngăn chặn được một phần và đang cố gắng thu hồi số tiền còn lại. Ngân hàng khẳng định khoản mất mát không lớn đến mức 133 triệu USD như truyền thông loan tải và không ảnh hưởng sức mạnh tài chính của ngân hàng, đồng thời lưu ý tài sản của khách hàng không bị ảnh hưởng. Credit Mutuel Arkea gọi đây là vụ tấn công tinh vi "từ bên ngoài", bác bỏ khả năng tiền được chuyển do lỗi con người. Văn phòng công tố tại Paris cũng đã mở cuộc điều tra đối với vụ việc.
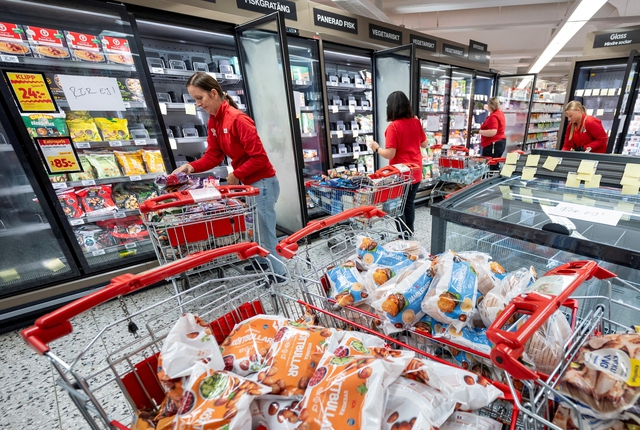
Nhân viên siêu thị ICA Kvantum tại Sjobo (Thụy Điển) bỏ thực phẩm bị hỏng trong đợt tấn công mạng ngày 2.11
Ảnh: Reuters
Ngân hàng Pháp không nêu rõ thời điểm vụ tấn công xảy ra nhưng vụ việc được công bố sau vụ đánh cắp lượng tiền kỹ thuật số trị giá 6,3 tỉ USD từ sàn Binance vào tuần trước, và một loạt vụ tấn công mạng nhắm vào hệ thống tủ lạnh thông minh tại nhiều nước châu Âu. Tin tặc đã tăng nhiệt độ tủ lạnh lên đến 50 độ C, gây thiệt hại số thực phẩm trị giá hàng triệu euro. Tại Pháp, có 3 ngân hàng máu cũng bị ảnh hưởng trong đợt tấn công từ tối 1.11 đến sáng 2.11. Tuy nhiên, Bộ Y tế Pháp cho biết tình hình đã được kiểm soát và không ảnh hưởng lượng máu được lưu trữ tại những cơ sở này. Trước đó 3 tuần, hàng trăm siêu thị tại Pháp cũng trải qua đợt tấn công tương tự.
Các cơ quan của Liên minh Châu Âu (EU) đã họp khẩn với giới hữu trách tại các nước thành viên để thiết lập cách ứng phó tập thể. Các cơ quan chức năng đang vá lỗ hổng và điều tra nguyên nhân, trong khi chuyên gia an ninh mạng nghi ngờ tin tặc có thể đã xâm nhập thông qua hệ thống kết nối internet công cộng, vốn được bảo vệ bằng mật khẩu mặc định hoặc phần mềm lỗi thời, theo Reuters.
Nhà nghiên cứu Laurens Singier tại Cyber 3 Lab thuộc ĐH Khoa học ứng dụng Howest (Bỉ) cho rằng các hệ thống tủ lạnh kết nối internet có thể điều khiển từ xa để điều chỉnh nhiệt độ thường có lớp bảo vệ yếu. Theo ông, người sử dụng các thiết bị này thường không đổi mật khẩu được nhà sản xuất cài sẵn, trong khi một số chạy bằng phần mềm cũ chứa những kẽ hở dễ bị khai thác. Ngoài ra, sự phát triển của trí tuệ nhân tạo (AI) giúp ngay cả những tên tin tặc nghiệp dư cũng có thể dễ dàng thực hiện đợt tấn công. Ông Singier khuyến cáo các nhà bán lẻ nên tăng cường mật khẩu, cân nhắc chuyển từ hệ thống kết nối internet thông thường sang dùng thẻ SIM an toàn hơn.
Bình luận (0)