





Kẻ xấu thường dùng chiêu trò lừa đảo hoặc phần mềm độc hại (malware) để xâm nhập điện thoại, thậm chí tận dụng trí tuệ nhân tạo (AI). Dù triệu chứng hao pin hay giảm hiệu năng khá giống lỗi thông thường, người dùng vẫn có thể phát hiện nguy cơ qua một số manh mối rõ rệt khi chúng xuất hiện đồng thời. Nhận biết sớm 5 biểu hiện bất thường của điện thoại dưới đây cùng cách khắc phục kịp thời sẽ giúp người dùng bảo vệ dữ liệu cá nhân.
Xuất hiện ứng dụng lạ hoặc hồ sơ cấu hình bất thường
Trên Android, mã độc RatHat giả mạo giao diện Google Chrome và lây qua tin nhắn hoặc trang tải giả Google Play Store. Nếu được cấp quyền quản trị, nó chạy ngầm tác nhân AI để đánh cắp mật khẩu, mã xác thực hai yếu tố (2FA) và tin nhắn; trường hợp này buộc phải khôi phục cài đặt gốc mới xóa bỏ được.
Với iPhone, người dùng cần kiểm tra mục VPN & Device Management trong Settings > General để tìm hồ sơ cấu hình lạ. Apple cảnh báo hồ sơ không rõ nguồn gốc có thể truy cập dữ liệu hoặc vị trí, nên cần xóa ngay nếu không phải do trường học hay cơ quan cấp.
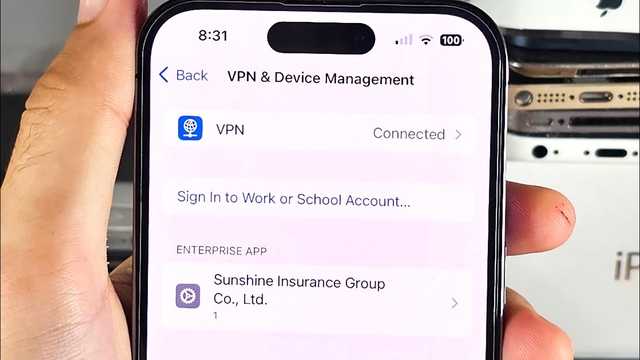
Kiểm tra hồ sơ cấu hình VPN trên iPhone
ẢNH: CHỤP MÀN HÌNH YOUTUBE
Nhận được cảnh báo đăng nhập và mã xác thực lạ
Việc bất ngờ nhận mã 2FA, cảnh báo đăng nhập từ Apple hay Google, hoặc thấy tin nhắn và giao dịch lạ là dấu hiệu tài khoản có nguy cơ bị xâm phạm. Trên Android, mã độc Pixnapping thậm chí dựng lại từng điểm ảnh màn hình để đánh cắp mã 2FA chỉ trong 14 giây.
Ủy ban Thương mại liên bang Mỹ (FTC) khuyến cáo ngừng đăng nhập tài khoản trên thiết bị nghi nhiễm độc và đổi mật khẩu từ thiết bị khác. Người dùng cũng nên liên hệ nhà mạng để kiểm tra tính năng chuyển tiếp tin nhắn SMS có bị bật trái phép hay không.
Quảng cáo bật lên ngay cả khi không lướt web
Theo FTC, quảng cáo pop-up xuất hiện liên tục khi trình duyệt đang đóng là dấu hiệu rõ rệt của mã độc. Các nhà nghiên cứu Bitdefender từng phát hiện Midnight Mimosa cài sẵn trong phần mềm hệ thống của hàng nghìn mẫu Android giá rẻ chạy chip MediaTek (như Cubot, Doogee, máy nhái Samsung Galaxy S) để tự cài ứng dụng tiện ích và phát quảng cáo.
Việc quảng cáo lạ xuất hiện không rõ lý do trên Android là dấu hiệu của mã độc
ẢNH: CHỤP MÀN HÌNH MY COMPUTER WORK
Do mã độc nằm sâu trong hệ thống nên khôi phục cài đặt gốc không thể loại bỏ. Người dùng cần yêu cầu người bán hoàn tiền hoặc đổi máy khác, đồng thời tránh dùng firmware không chính thức trên mạng.
Điện thoại nóng lên bất thường khi không sử dụng
Nếu máy nóng lên khi đặt yên trên bàn hoặc sụt pin nhanh hơn vài giờ so với tháng trước, có thể mã độc đang chạy ngầm và tiêu tốn tài nguyên xử lý. Chẳng hạn, RatHat luôn duy trì tác nhân AI hoạt động ngầm để theo dõi thao tác người dùng.
Trước khi xóa ứng dụng, cần loại trừ nguyên nhân thông thường như máy mới mua hoặc vừa cập nhật phần mềm cần vài ngày để ổn định tiến trình nền. Nếu tình trạng tiếp diễn, hãy kiểm tra mục Pin trong cài đặt để khoanh vùng ứng dụng tiêu thụ năng lượng bất thường.
Cần lưu ý việc điện thoại nóng lên bất thường khi không sử dụng
ẢNH: CHATGPT
Dữ liệu di động tiêu tốn không rõ nguyên nhân
Mức dùng dữ liệu tăng đột biến có thể do mã độc gửi thông tin đánh cắp qua proxy như RatHat, hoặc biến điện thoại thành trạm trung chuyển lưu lượng mạng cho người khác như Midnight Mimosa. Người dùng nên kiểm tra dữ liệu từng ứng dụng hoặc liên hệ nhà mạng để đối chiếu chính xác.
Bình luận (0)